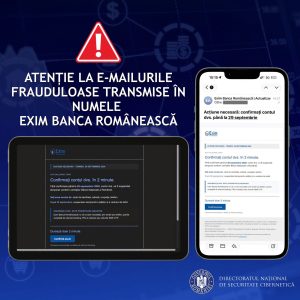
DNSC atrage atenția asupra mailurilor false trimise în numele Exim Banca Românească
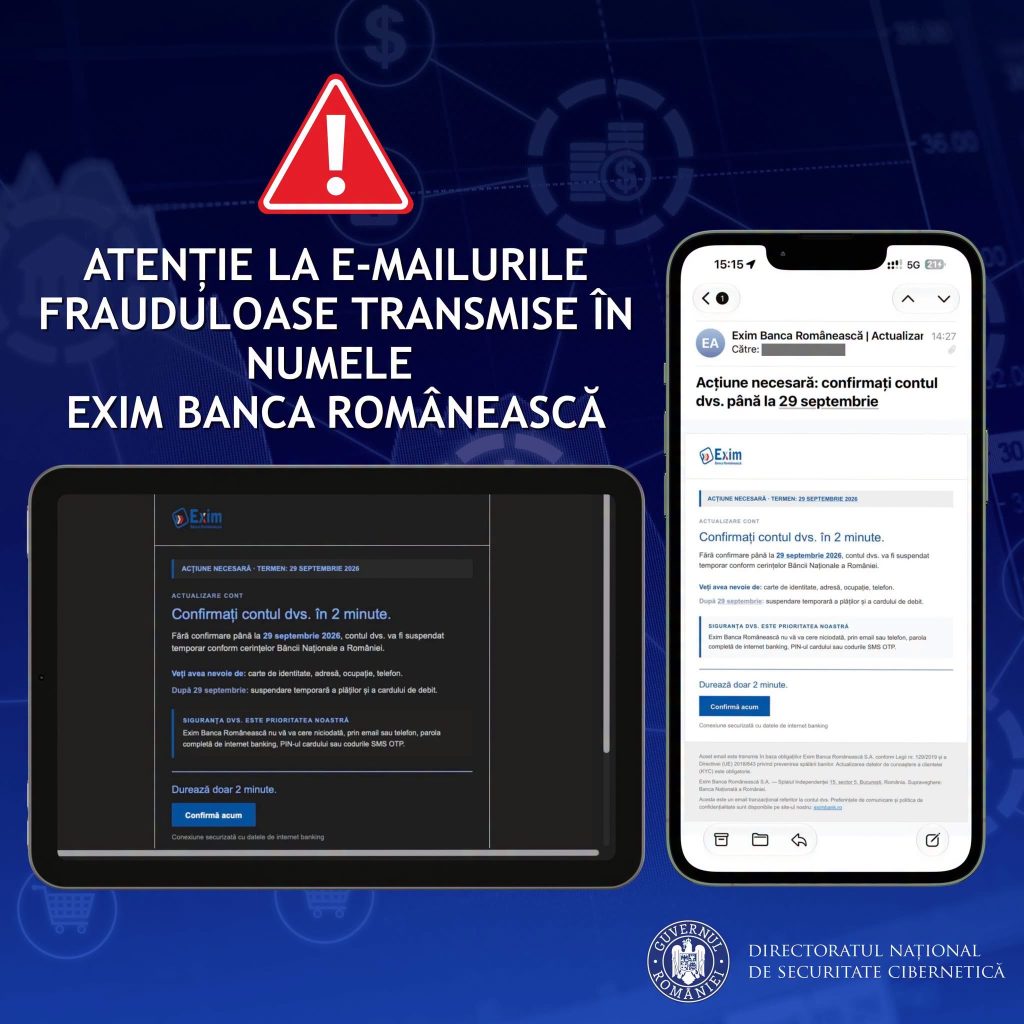
O nouă tentativă de fraudă online vizează clienții Exim Banca Românească. Un email transmis sub identitatea băncii îi îndeamnă pe destinatari să își „actualizeze contul” într-un interval de doar două minute, mesajul fiind însoțit de amenințarea că, în caz contrar, cardul va fi suspendat.
Mesajul este unul fals, iar adresa reală de expediere nu are legătură cu banca. În cazul semnalat, emailul provine de la o adresă neobișnuită – bounces-ckx8eg@localhost.co.u’k –, un indiciu important că este vorba despre o tentativă de phishing.
Mesajul folosește mai multe dintre tehnicile întâlnite frecvent în fraudele online:
- solicită o acțiune urgentă, într-un termen foarte scurt – „2 minute”;
- amenință cu suspendarea contului sau a cardului;
- solicită date personale, precum actul de identitate, adresa, ocupația și numărul de telefon;
- direcționează utilizatorul către un link inclus în email;
- utilizează referiri la legislație și proceduri oficiale pentru a crea impresia unui mesaj autentic;
- adresa de email a expeditorului nu corespunde domeniului oficial al instituției.
Scopul unor astfel de mesaje este, de regulă, determinarea victimei să acceseze o pagină controlată de atacatori și să introducă date personale sau bancare.
Specialiștii în securitate cibernetică recomandă ca destinatarii să nu acceseze linkurile din emailurile suspecte și să nu introducă date personale sau bancare.
Pentru verificarea situației, utilizatorii trebuie să intre direct pe site-ul sau în aplicația oficială a băncii, folosind datele introduse manual, și să contacteze banca numai prin canalele oficiale.
Emailul suspect poate fi raportat ca phishing și apoi șters.
Tentativele de phishing pot imita foarte bine comunicările unor instituții cunoscute. Presiunea timpului, amenințările privind blocarea contului și solicitarea unor date confidențiale sunt însă semnale importante de alarmă.
Tentativele de fraudă online pot fi raportate către DNSC prin formularul oficial pnrisc.dnsc.ro sau la numărul 1911.
DNSC menține, de asemenea, o listă actualizată cu site-uri frauduloase identificate în activitatea de monitorizare, iar extensia de browser asociată poate bloca automat accesul la acestea atunci când este activată.
Mai multe informații și posibilitatea de a transmite detalii despre tentative de fraudă sunt disponibile pe platforma Siguranța Online – Uniți împotriva escrocheriilor.
Regula de bază: banca nu trebuie „convinsă” printr-un link primit pe email. Dacă mesajul vă grăbește, vă amenință cu blocarea cardului și vă cere date personale, verificați situația direct prin canalele oficiale ale băncii.